# 美国服务器全方位安全防护实战指南
> 来源:梦飞idc云平台 | 原文:https://www.mfisp.com/38166.html | 发布:2026-04-24 | 更新:2026-04-24 | 分类:服务器vps推荐
[美国服务器](https://www.mfisp.com/shop/usvmidc)的运营环境中,网络安全威胁日益复杂多变,从自动化的漏洞扫描、勒索软件加密,到高级持续性威胁和供应链攻击,[美国服务器](https://www.mfisp.com/shop/usvmidc)的安全防护已从简单的防火墙配置,演进为涵盖**物理安全、网络安全、主机安全、应用安全、数据安全、运维安全**的纵深防御体系。一个安全的美国服务器不仅需要技术层面的精妙配置,更需要完善的安全策略、严格的访问控制、实时的威胁检测和快速的应急响应能力。本文小编将全面解析[美国服务器](https://www.mfisp.com/shop/usvmidc)的安全防护方法,提供从基础加固到高级防护的完整操作方案。
**一、 服务器安全防护的五个层级**
**1、物理与基础设施安全**
**数据中心安全**:生物识别访问控制、7×24监控、冗余电力、环境控制。
**硬件安全**:[美国服务器](https://www.mfisp.com/shop/usvmidc)固件安全、物理端口控制、TPM芯片启用。
**供应链安全**:可信硬件采购、固件签名验证、供应链攻击防护。
**2、网络与传输层安全**
**边界防护**:防火墙、入侵检测/防御系统、DDoS防护、[美国服务器](https://www.mfisp.com/shop/usvmidc)网络隔离。
**传输加密**:TLS 1.2+加密、VPN隧道、SSH密钥认证、证书管理。
**网络监控**:流量分析、[美国服务器](https://www.mfisp.com/shop/usvmidc)异常检测、威胁情报集成、日志聚合。
**3、主机与操作系统安全**
**系统加固**:最小化安装、定期更新、安全基线配置、[美国服务器](https://www.mfisp.com/shop/usvmidc)权限控制。
[](https://www.mfisp.com/shop/36529.html)
## [美国芝加哥服务器 USVME31272A](https://www.mfisp.com/shop/36529.html)[出售]
¥320
¥420
- 库存:9.9k
- 人气:101
**端点防护**:防病毒软件、主机入侵检测、文件完整性监控、应用白名单。
**审计监控**:[美国服务器](https://www.mfisp.com/shop/usvmidc)系统日志、用户行为、特权操作、安全事件关联。
**4、应用与数据安全**
**应用防护**:WAF、输入验证、输出编码、会话管理、[美国服务器](https://www.mfisp.com/shop/usvmidc)认证授权。
**数据保护**:加密存储、[美国服务器](https://www.mfisp.com/shop/usvmidc)数据脱敏、访问控制、备份恢复。
**API安全**:API网关、速率限制、认证授权、请求验证。
**5、运营与人员安全**
**访问管理**:[美国服务器](https://www.mfisp.com/shop/usvmidc)多因素认证、最小权限、定期审计、离职清理。
**安全开发**:安全编码、代码审计、[美国服务器](https://www.mfisp.com/shop/usvmidc)漏洞扫描、依赖管理。
**应急响应**:事件响应计划、取证能力、业务连续性、[美国服务器](https://www.mfisp.com/shop/usvmidc)灾难恢复。
**二、 系统化安全防护操作步骤**
**步骤一:风险评估与安全规划**
识别资产、评估威胁、确定风险等级,制定[美国服务器](https://www.mfisp.com/shop/usvmidc)安全策略和标准。
[](https://www.mfisp.com/shop/36527.html)
## [美国芝加哥服务器 USVMD52691A](https://www.mfisp.com/shop/36527.html)[出售]
¥820
¥998
- 库存:9.9k
- 人气:100
**步骤二:基础安全加固**
实施[美国服务器](https://www.mfisp.com/shop/usvmidc)操作系统和网络的基础安全配置,建立安全基线。
**步骤三:防护措施部署**
部署防火墙、WAF、IDS/IPS、端点防护等[美国服务器](https://www.mfisp.com/shop/usvmidc)多层安全控制。
**步骤四:监控与检测**
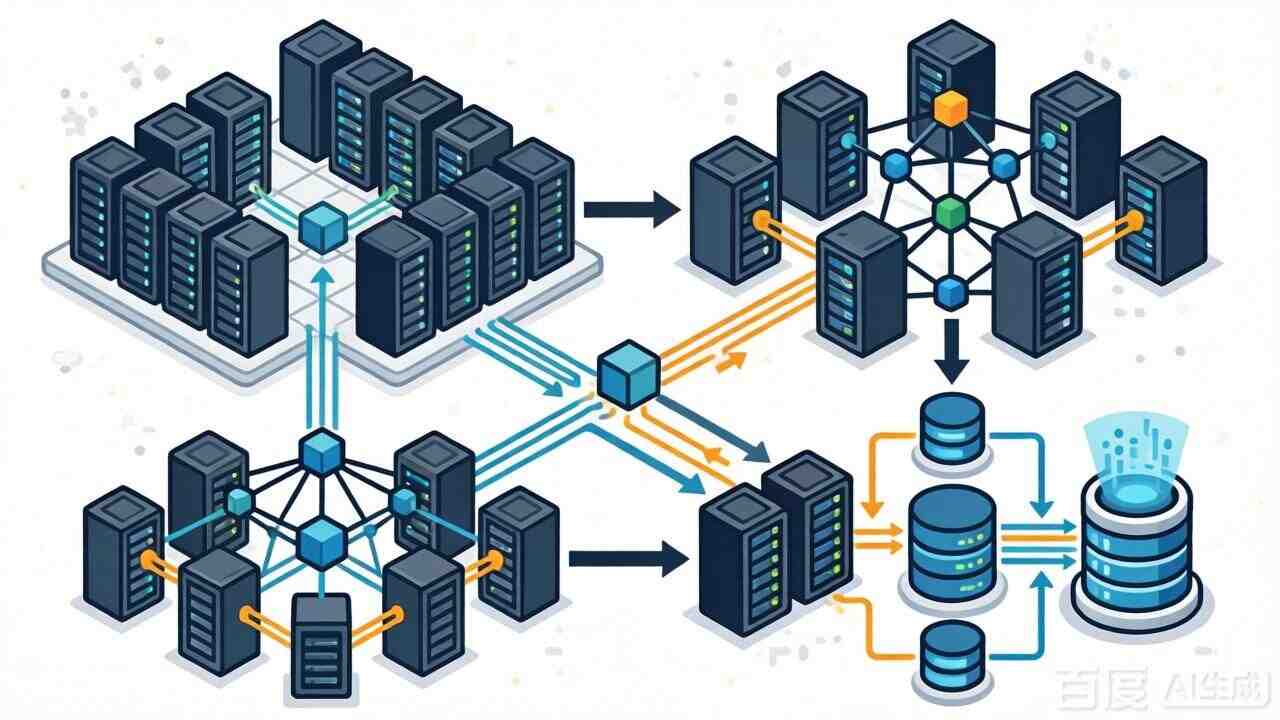
建立[美国服务器](https://www.mfisp.com/shop/usvmidc)安全监控体系,部署日志管理、SIEM、威胁检测系统。
**步骤五:应急响应准备**
制定应急预案,建立响应团队,准备[美国服务器](https://www.mfisp.com/shop/usvmidc)取证工具,定期演练。
**步骤六:持续改进**
定期安全评估、渗透测试、[美国服务器](https://www.mfisp.com/shop/usvmidc)漏洞管理、策略更新。
**三、 详细操作命令与配置**
**1、系统安全加固**
1)系统更新与补丁管理
```
sudo apt update && sudo apt upgrade -y
# 自动安全更新
sudo apt install unattended-upgrades
sudo dpkg-reconfigure unattended-upgrades
# 查看需要重启的服务
sudo needrestart -r i
# 检查已知漏洞
sudo apt install lynis
sudo lynis audit system
```
2)最小化服务安装
```
# 查看运行的服务
sudo systemctl list-units --type=service --state=running
# 禁用不必要的服务
sudo systemctl disable bluetooth cups avahi-daemon
sudo systemctl stop bluetooth cups avahi-daemon
# 查看监听端口
sudo netstat -tunlp
sudo ss -tunlp
# 关闭不需要的端口
sudo ufw deny 23/tcp # Telnet
sudo ufw deny 111/tcp # RPC
sudo ufw deny 137:139/tcp # NetBIOS
```
3)SSH安全加固
```
sudo nano /etc/ssh/sshd_config
# 关键配置
Port 2222
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
MaxAuthTries 3
ClientAliveInterval 300
ClientAliveCountMax 2
AllowUsers admin deploy
# 重启SSH
sudo systemctl restart sshd
# 创建SSH密钥
ssh-keygen -t ed25519 -a 100 -f ~/.ssh/id_ed25519
```
**2、防火墙与网络防护**
1)配置iptables防火墙
```
sudo iptables -F
sudo iptables -X
sudo iptables -Z
# 默认策略
sudo iptables -P INPUT DROP
sudo iptables -P FORWARD DROP
sudo iptables -P OUTPUT ACCEPT
# 允许本地回环
sudo iptables -A INPUT -i lo -j ACCEPT
sudo iptables -A OUTPUT -o lo -j ACCEPT
# 允许已建立的连接
sudo iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT
# 允许SSH(特定IP)
sudo iptables -A INPUT -p tcp --dport 2222 -s 192.168.1.0/24 -j ACCEPT
# 允许Web服务
sudo iptables -A INPUT -p tcp --dport 80 -j ACCEPT
sudo iptables -A INPUT -p tcp --dport 443 -j ACCEPT
# 保存规则
sudo iptables-save > /etc/iptables/rules.v4
sudo apt install iptables-persistent
```
2)配置Cloudflare防火墙
```
# 通过API创建防火墙规则
curl -X POST "https://api.cloudflare.com/client/v4/zones/ZONE_ID/firewall/rules" \
-H "Authorization: Bearer API_TOKEN" \
-H "Content-Type: application/json" \
--data '{
"action": "challenge",
"priority": 1,
"paused": false,
"description": "Challenge suspicious traffic",
"filter": {
"expression": "(cf.threat_score gt 10)"
}
}'
# 启用Under Attack模式
curl -X PATCH "https://api.cloudflare.com/client/v4/zones/ZONE_ID/settings/security_level" \
-H "Authorization: Bearer API_TOKEN" \
-H "Content-Type: application/json" \
--data '{"value":"under_attack"}'
```
3)防御DDoS攻击
```
# 配置SYN Cookie
echo 1 > /proc/sys/net/ipv4/tcp_syncookies
# 限制连接速率
sudo iptables -A INPUT -p tcp --dport 80 -m limit --limit 100/minute --limit-burst 200 -j ACCEPT
# 防御SYN洪水
sudo iptables -N SYN_FLOOD
sudo iptables -A INPUT -p tcp --syn -j SYN_FLOOD
sudo iptables -A SYN_FLOOD -m limit --limit 10/second --limit-burst 20 -j RETURN
sudo iptables -A SYN_FLOOD -j DROP
```
**3、入侵检测与监控**
1)安装和配置Fail2ban
```
sudo apt install fail2ban
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo nano /etc/fail2ban/jail.local
# 配置SSH防护
[sshd]
enabled = true
port = 2222
filter = sshd
logpath = /var/log/auth.log
maxretry = 3
bantime = 3600
# 配置Nginx防护
[nginx-http-auth]
enabled = true
port = http,https
filter = nginx-http-auth
logpath = /var/log/nginx/error.log
# 重启Fail2ban
sudo systemctl restart fail2ban
sudo fail2ban-client status
```
2)部署OSSEC HIDS
```
wget https://github.com/ossec/ossec-hids/archive/3.6.0.tar.gz
tar -xzf 3.6.0.tar.gz
cd ossec-hids-3.6.0
sudo ./install.sh
# 选择local安装类型
# 配置告警
sudo nano /var/ossec/etc/ossec.conf
yes
security@example.com
smtp.example.com
# 启动OSSEC
sudo /var/ossec/bin/ossec-control start
```
3)文件完整性监控
```
# 安装AIDE
sudo apt install aide
sudo aideinit
sudo mv /var/lib/aide/aide.db.new /var/lib/aide/aide.db
# 每日检查
sudo crontab -e
0 2 * * * /usr/bin/aide --check
# 或使用OSSEC
7200
/etc,/usr/bin,/usr/sbin
/var/www/html
```
**4、Web应用安全防护**
1)部署ModSecurity WAF
```
sudo apt install libapache2-mod-security2
sudo a2enmod security2
sudo cp /etc/modsecurity/modsecurity.conf-recommended /etc/modsecurity/modsecurity.conf
sudo sed -i 's/SecRuleEngine DetectionOnly/SecRuleEngine On/' /etc/modsecurity/modsecurity.conf
# 下载OWASP核心规则集
sudo git clone https://github.com/coreruleset/coreruleset /etc/modsecurity/
sudo cp /etc/modsecurity/coreruleset/crs-setup.conf.example /etc/modsecurity/coreruleset/crs-setup.conf
# 在Apache配置中启用
sudo nano /etc/apache2/mods-enabled/security2.conf
SecDataDir /var/cache/modsecurity
IncludeOptional /etc/modsecurity/coreruleset/crs-setup.conf
IncludeOptional /etc/modsecurity/coreruleset/rules/*.conf
# 重启Apache
sudo systemctl restart apache2
```
2)Nginx安全配置
```
sudo nano /etc/nginx/nginx.conf
# 添加安全头
add_header X-Frame-Options "SAMEORIGIN";
add_header X-Content-Type-Options nosniff;
add_header X-XSS-Protection "1; mode=block";
add_header Referrer-Policy "strict-origin-when-cross-origin";
add_header Content-Security-Policy "default-src 'self';";
# 隐藏版本信息
server_tokens off;
# 限制请求方法
if ($request_method !~ ^(GET|HEAD|POST)$) {
return 405;
}
# 重启Nginx
sudo nginx -t && sudo systemctl reload nginx
```
3)SL/TLS安全配置
```
sudo nano /etc/nginx/sites-available/ssl-config
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384;
ssl_prefer_server_ciphers off;
ssl_session_cache shared:SSL:10m;
ssl_session_timeout 10m;
ssl_session_tickets off;
ssl_stapling on;
ssl_stapling_verify on;
# 生成强DH参数
sudo openssl dhparam -out /etc/ssl/certs/dhparam.pem 4096
# 在Nginx中引用
ssl_dhparam /etc/ssl/certs/dhparam.pem;
```
**5、数据保护与备份**
1)数据库加密配置
```
# MySQL透明数据加密
sudo nano /etc/mysql/mysql.conf.d/encryption.cnf
[mysqld]
early-plugin-load=keyring_file.so
keyring_file_data=/var/lib/mysql-keyring/keyring
# 创建加密表空间
CREATE TABLESPACE encrypted_ts ADD DATAFILE 'encrypted.ibd' ENCRYPTION='Y' ENGINE=InnoDB;
# 创建加密表
CREATE TABLE sensitive_data (
id INT PRIMARY KEY,
data VARCHAR(100)
) TABLESPACE=encrypted_ts ENCRYPTION='Y';
```
2)文件系统加密
```
# 使用LUKS加密磁盘
sudo cryptsetup luksFormat /dev/sdb1
sudo cryptsetup open /dev/sdb1 encrypted_volume
sudo mkfs.ext4 /dev/mapper/encrypted_volume
sudo mount /dev/mapper/encrypted_volume /mnt/secure
# 自动挂载
sudo nano /etc/crypttab
encrypted_volume /dev/sdb1 none luks
sudo nano /etc/fstab
/dev/mapper/encrypted_volume /mnt/secure ext4 defaults 0 2
```
3)自动化备份
```
cat > /usr/local/bin/backup_script.sh << 'EOF'
#!/bin/bash
BACKUP_DIR="/backups"
DATE=$(date +%Y%m%d_%H%M%S)
DB_NAME="mydatabase"
DB_USER="backupuser"
ENCRYPTION_KEY="/etc/backup_key.txt"
# 创建备份目录
mkdir -p $BACKUP_DIR/$DATE
# 备份数据库
mysqldump -u$DB_USER -p$DB_PASS $DB_NAME | gzip > $BACKUP_DIR/$DATE/db.sql.gz
# 备份网站文件
tar -czf $BACKUP_DIR/$DATE/web.tar.gz /var/www/html
# 加密敏感备份
openssl enc -aes-256-cbc -salt -in $BACKUP_DIR/$DATE/db.sql.gz \
-out $BACKUP_DIR/$DATE/db.sql.gz.enc -pass file:$ENCRYPTION_KEY
rm -f $BACKUP_DIR/$DATE/db.sql.gz
# 同步到云存储
aws s3 sync $BACKUP_DIR/$DATE s3://my-backup-bucket/$DATE/
# 保留最近7天备份
find $BACKUP_DIR -type d -mtime +7 -exec rm -rf {} \;
EOF
chmod +x /usr/local/bin/backup_script.sh
```
**6、安全监控与审计**
1)部署集中式日志
```
# 安装rsyslog
sudo apt install rsyslog
sudo nano /etc/rsyslog.conf
# 启用网络日志接收
module(load="imtcp")
input(type="imtcp" port="514")
# 转发日志到SIEM
*.* @@siem-server:514
# 重启rsyslog
sudo systemctl restart rsyslog
```
2)安装和配置Elastic Stack
```
# 安装Elasticsearch
wget -qO - https://artifacts.elastic.co/GPG-KEY-elasticsearch | sudo apt-key add -
echo "deb https://artifacts.elastic.co/packages/7.x/apt stable main" | sudo tee -a /etc/apt/sources.list.d/elastic-7.x.list
sudo apt update && sudo apt install elasticsearch
sudo systemctl enable elasticsearch
sudo systemctl start elasticsearch
# 安装Filebeat
sudo apt install filebeat
sudo nano /etc/filebeat/filebeat.yml
filebeat.inputs:
- type: log
enabled: true
paths:
- /var/log/*.log
- /var/log/nginx/*.log
- /var/log/mysql/*.log
output.elasticsearch:
hosts: ["localhost:9200"]
# 启动Filebeat
sudo systemctl enable filebeat
sudo systemctl start filebeat
```
3)自动化安全扫描
```
# 使用OpenVAS漏洞扫描
sudo apt install openvas
sudo gvm-setup
# 使用Nessus
wget https://www.tenable.com/downloads/api/v1/public/pages/nessus/downloads/12345/download?i_agree_to_tenable_license_agreement=true
sudo dpkg -i Nessus-*.deb
sudo systemctl start nessusd
# 使用nmap
sudo nmap -sV --script vuln your-server-ip
# 使用nikto扫描Web漏洞
nikto -h https://yourdomain.com
```
保护[美国服务器](https://www.mfisp.com/shop/usvmidc)安全,是构建从边界到核心、从预防到检测、从技术到管理的纵深防御体系。成功的防护策略始于严谨的安全基线配置,强化于多层次的防护控制,最终通过持续的监控、响应和改进实现安全闭环。通过上述防火墙配置、入侵检测部署、加密实施和监控体系建设,可以显著提升[美国服务器](https://www.mfisp.com/shop/usvmidc)的安全水位。但必须清醒认识到,在网络安全领域,没有绝对的安全,只有相对的风险管理。攻击技术不断演进,防御策略也必须持续更新。定期的安全评估、实时的威胁监控、快速的应急响应,以及最重要的是建立全员参与的安全文化,共同构成了真正的[美国服务器](https://www.mfisp.com/shop/usvmidc)@安全防御能力。在追求技术安全的同时,也要重视流程安全和人员安全,构建技术、流程、人员三位一体的综合安全体系。
现在[梦飞科技](https://www.mfisp.com)合作的[美国VM机房](https://www.mfisp.com/shop/usvmidc)的[美国服务器](https://www.mfisp.com/shop/usvmidc)所有配置都免费赠送防御值 ,可以有效防护网站的安全,以下是部分配置介绍:
| CPU | 内存 | 硬盘 | 带宽 | IP | 价格 | 防御 |
|---|---|---|---|---|---|---|
| E3-1270v2 四核 | 32GB | 500GB SSD | 1G无限流量 | 1个IP | 320/月 | 免费赠送1800Gbps DDoS防御 |
| Dual E5-2690v1 十六核 | 32GB | 500GB SSD | 1G无限流量 | 1个IP | 820/月 | 免费赠送1800Gbps DDoS防御 |
| AMD Ryzen 9900x 十二核 | 64GB | 1TB NVME | 1G无限流量 | 1个IP | 1250/月 | 免费赠送1800Gbps DDoS防御 |
| Dual Intel Gold 6230 四十核 | 128GB | 960GB NVME | 1G无限流量 | 1个IP | 1530/月 | 免费赠送1800Gbps DDoS防御 |
[梦飞科技](https://www.mfisp.com)已与全球多个国家的顶级数据中心达成战略合作关系,为互联网外贸行业、金融行业、IOT行业、游戏行业、直播行业、电商行业等企业客户等提供一站式安全解决方案。持续关注[梦飞科技官网](https://www.mfisp.com),获取更多IDC资讯!
---
本页由 梦飞idc云平台(https://www.mfisp.com)提供。站点导航见 https://www.mfisp.com/llms.txt