# 美国服务器防火墙部署架构设计与实施指南
> 来源:梦飞idc云平台 | 原文:https://www.mfisp.com/37686.html | 发布:2026-01-28 | 更新:2026-01-28 | 分类:服务器vps推荐
[美国服务器](https://www.mfisp.com/shop/usvmidc)在网络安全体系构建中,防火墙的拓扑位置选择直接决定整体防护效能。针对美国服务器业务网络,需综合考虑合规要求、攻击面控制、性能开销等关键因素。本文小编将从[美国服务器](https://www.mfisp.com/shop/usvmidc)网络分层模型、防御纵深策略、南北/东西向流量管控三个维度,解析防火墙的最佳部署实践,并提供基于美国服务器Linux内核防火墙(iptables/nftables)和云安全组的具体配置方案,助力企业构建符合NIST框架的[美国服务器](https://www.mfisp.com/shop/usvmidc)网络边界防护体系。
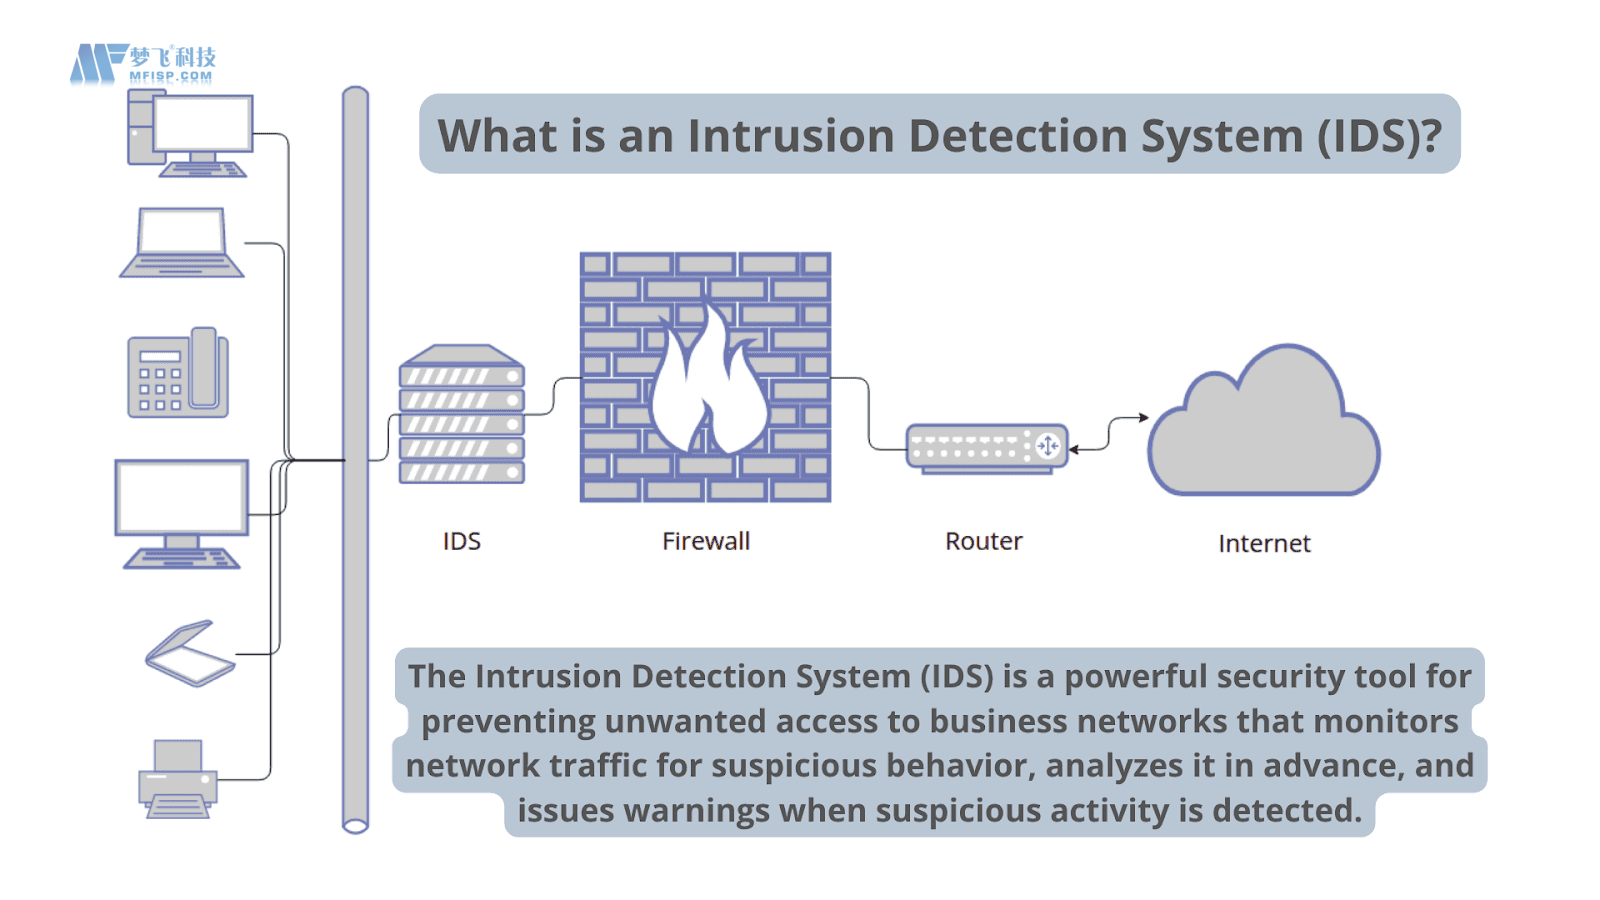
**一、核心部署原则与拓扑设计**
**1、网络分层防护模型**
```
# 展示当前网络接口布局
ip route show default table routing-table | grep -E '(public|private|dmz)'
# 示例输出:
# default via 10.0.0.1 dev eth0 proto static metric 100 # 公有云出口
# 10.1.0.0/16 via 10.0.0.2 dev eth1 proto static # 内部业务区
# 172.16.0.0/24 dev eth2 proto kernel scope link # DMZ区域
```
**2、关键部署节点说明**
| **部署位置** | **防护对象** | **典型策略** |
|---|---|---|
| 互联网入口 | 所有入站流量 | 默认拒绝,仅开放80/443/SSH |
| 业务负载均衡器前端 | Web应用层 | WAF规则集+速率限制 |
| 数据库集群前段 | 敏感数据访问 | IP白名单+端口级加密 |
| 跨VPC通信通道 | 内部服务间调用 | mTLS双向认证+服务发现限制 |
| 运维管理接口 | 基础设施控制台 | JWT验证+地理封锁(仅限美区IP) |
[](https://www.mfisp.com/shop/36529.html)
## [美国芝加哥服务器 USVME31272A](https://www.mfisp.com/shop/36529.html)[出售]
¥320
¥420
- 库存:9.9k
- 人气:101
**二、具体部署步骤与配置命令**
**1、基础环境准备**
*# 更新系统并安装必要组件*
```
sudo apt update && sudo apt install -y \
iptables-persistent netfilter-persistent \
fail2ban ufw python3-pip
```
*# 禁用默认UFW以防冲突*
```
sudo systemctl stop ufw && sudo systemctl disable ufw
```
**2、互联网边界防火墙配置**
*# 设置默认策略*
```
sudo iptables -P INPUT DROP
sudo iptables -P FORWARD DROP
sudo iptables -P OUTPUT ACCEPT
```
*# 允许已建立连接*
```
sudo iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT
```
*# 开放常用服务端口*
```
sudo iptables -A INPUT -p tcp --dport 22 -j ACCEPT # SSH管理
sudo iptables -A INPUT -p tcp --dport 80 -j ACCEPT # HTTP服务
sudo iptables -A INPUT -p tcp --dport 443 -j ACCEPT # HTTPS服务
```
*# 防止端口扫描攻击*
```
sudo iptables -N ANTI_PORTSCAN
sudo iptables -A ANTI_PORTSCAN -m recent --name attackers --set
sudo iptables -A ANTI_PORTSCAN -j DROP
```
*# 记录日志(限速避免磁盘爆满)*
```
sudo iptables -A INPUT -m limit --limit 5/min -j LOG --log-prefix "FIREWALL-DROP: "
```
**3、内网微隔离实施**
*# 创建业务子网标记*
```
sudo iptables -t mangle -A PREROUTING -i eth1 -j MARK --set-mark 10
```
*# 限制开发环境只能访问测试数据库*
```
sudo iptables -A FORWARD -m mark --mark-value 10 -p tcp --dport 3306 -d 10.1.2.0/24 -j ACCEPT
```
*# 禁止生产环境直接访问研发VLAN*
```
sudo iptables -A FORWARD -s 10.1.1.0/24 -d 10.1.3.0/24 -j DROP
```
**4、云环境安全组设置**
*# AWS安全组示例(CLI命令)*
```
aws ec2 create-security-group --group-name WebTierSG --description "Web Server Security Group"
aws ec2 authorize-security-group-ingress \
--group-id sg-1234567890abcdef0 \
--protocol tcp --port 80 --cidr 0.0.0.0/0
```
*# GCP防火墙规则示例(gcloud命令)*
```
gcloud compute firewall-rules create allow-http-traffic \
--allow=tcp:80,udp:80 \
--source-ranges=0.0.0.0/0 \
--target-tags=web-server
```
**三、高级防护机制配置**
**1、DDoS缓解方案**
*# 启用SYN Cookie保护*
```
sudo sysctl -w net.ipv4.tcp_syncookies=1
```
*# 限制连接速率*
```
sudo iptables -A INPUT -p tcp --syn -m limit --limit 1/s --limit-burst 3 -j ACCEPT
```
*# 黑洞路由自动切换(BGP配置示例)*
```
route add blackhole 192.0.2.0/24 metric 1000
```
**2、应用层防护增强**
*# 安装ModSecurity WAF模块*
```
sudo apt install libapache2-mod-security2 -y
```
*# 启用OWASP核心规则集*
```
sudo cp /etc/modsecurity/crs-setup.conf.example /etc/modsecurity/crs-setup.conf
sudo systemctl restart apache2
```
*# 验证规则加载状态*
```
curl -X OPTIONS http://localhost/?param='' -I
```
**3、加密流量检测**
*# 使用Zeek进行TLS解密分析*
```
docker run --rm -it -p 8080:8080/tcp -p 8443:8443/tcp cert.example.com/zeek:latest
```
*# 生成自签名证书用于测试环境*
```
openssl req -newkey rsa:2048 -nodes -keyout proxy.key -x509 -days 365 -out proxy.crt
```
*# 配置Nginx反向代理解密*
```
server {
listen 443 ssl;
ssl_certificate /path/to/proxy.crt;
ssl_certificate_key /path/to/proxy.key;
proxy_pass http://backend;
}
```
**四、监控审计与自动化响应**
**1、实时告警系统搭建**
*# Fluentd日志收集配置示例*
```
@type rewrite_tag_filter
key $['kubernetes']['labels']['firewall']
pattern ^true$
tag blocked.packets
```
*# Prometheus警报规则示例*
```
groups:
- name: firewall-alerts
rules:
- alert: HighPacketDropRate
expr: rate(node_netstat_drops_total[5m]) > 1000
for: 10m
```
**2、自动化应急响应**
```
# 动态屏蔽恶意IP脚本
#!/bin/bash
BANNED_IP=$(grep "ATTACK" /var/log/firewall.log | tail -1 | awk '{print $NF}')
iptables -I INPUT -s $BANNED_IP -j DROP
echo "$(date) Blocked IP: $BANNED_IP" >> /var/log/blocklist.log
# CICD流水线集成检查
ansible-playbook -i inventory.ini firewall-audit.yml --check --diff
```
**五、关键操作命令速查表**
| **功能类型** | **命令示例** | **适用场景** |
|---|---|---|
| 规则持久化 | iptables-save > /etc/iptables/rules.v4 | 重启后保持配置 |
| 流量镜像 | tc qdisc add dev eth0 root handle 1: mirror src 10.0.0.5 | 安全分析工具接收副本流量 |
| NAT地址转换 | iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE | 私有网络访问公网 |
| 连接跟踪优化 | sysctl -w net.netfilter.nf_conntrack_max=200000 | 高并发场景调整 |
| 地理位置封锁 | `geoiplookup -a 1.1.1.1 | grep -q 'US' && echo allow |
| 规则性能测试 | iptables-perftest -n 1000000 -p tcp --dport 80 | 规则执行效率基准测试 |
| 配置回滚 | iptables-restore < /etc/backup/rules.v4 | 快速恢复历史配置 |
| 虚拟防火墙创建 | ip netns exec fw0 iptables-wrapper | 容器化防火墙实例 |
| 威胁情报联动 | `curl -s https://threatintel.example.com/ips.txt | xargs -n1 iptables -A` |
| 零信任微隔离 | calicoctl create policy allow-app app=frontend,tier=business | Kubernetes工作负载级管控 |
通过在[美国服务器](https://www.mfisp.com/shop/usvmidc)业务网络的关键节点部署多层防火墙,形成从物理边界到应用层的立体防御体系。实际部署时应根据业务流量特征动态调整策略,例如电商大促期间临时提升支付网关的QoS优先级。未来随着eBPF技术的普及,无侵入式的智能防火墙将成为趋势,实现[美国服务器](https://www.mfisp.com/shop/usvmidc)更精细的东西向流量控制。建议每季度进行渗透测试验证防护有效性,持续完善基于风险的自适应安全架构。最终,结合AI驱动的异常行为检测,才能构建真正弹性的[美国服务器](https://www.mfisp.com/shop/usvmidc)网络安全免疫系统。
现在[梦飞科技](https://www.mfisp.com)合作的[美国VM机房](https://www.mfisp.com/shop/usvmidc)的[美国服务器](https://www.mfisp.com/shop/usvmidc)所有配置都免费赠送防御值 ,可以有效防护网站的安全,以下是部分配置介绍:
| CPU | 内存 | 硬盘 | 带宽 | IP | 价格 | 防御 |
|---|---|---|---|---|---|---|
| E3-1270v2 四核 | 32GB | 500GB SSD | 1G无限流量 | 1个IP | 320/月 | 免费赠送1800Gbps DDoS防御 |
| Dual E5-2690v1 十六核 | 32GB | 500GB SSD | 1G无限流量 | 1个IP | 820/月 | 免费赠送1800Gbps DDoS防御 |
| AMD Ryzen 9900x 十二核 | 64GB | 1TB NVME | 1G无限流量 | 1个IP | 1250/月 | 免费赠送1800Gbps DDoS防御 |
| Dual Intel Gold 6230 四十核 | 128GB | 960GB NVME | 1G无限流量 | 1个IP | 1530/月 | 免费赠送1800Gbps DDoS防御 |
[梦飞科技](https://www.mfisp.com)已与全球多个国家的顶级数据中心达成战略合作关系,为互联网外贸行业、金融行业、IOT行业、游戏行业、直播行业、电商行业等企业客户等提供一站式安全解决方案。持续关注[梦飞科技官网](https://www.mfisp.com),获取更多IDC资讯!
---
本页由 梦飞idc云平台(https://www.mfisp.com)提供。站点导航见 https://www.mfisp.com/llms.txt