# 美国服务器如何配置SSL证书和HTTPS访问
> 来源:梦飞idc云平台 | 原文:https://www.mfisp.com/36681.html | 发布:2025-07-01 | 更新:2025-07-02 | 分类:服务器vps推荐
[美国服务器](https://www.mfisp.com/shop/usvmidc)在当今数字化时代的网络安全已成为企业和个人不可忽视的重要问题,对于使用美国服务器的用户来说,配置SSL证书并启用HTTPS访问是保护[美国服务器](https://www.mfisp.com/shop/usvmidc)网站数据安全、提升用户信任的关键步骤。本文小编将来详细介绍如何在美国服务器上配置SSL证书和HTTPS访问,包括具体的操作步骤和命令,帮助用户们构建一个更加安全的[美国服务器](https://www.mfisp.com/shop/usvmidc)网络环境。
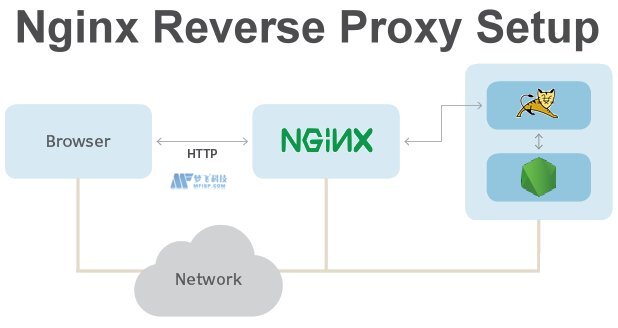
**一、获取SSL证书**
首先,[美国服务器](https://www.mfisp.com/shop/usvmidc)需要获取一个SSL证书。SSL证书可以从可信的证书颁发机构(CA)购买,也可以使用免费的SSL证书服务,如Let's Encrypt。无论[美国服务器](https://www.mfisp.com/shop/usvmidc)用户选择哪种方式,都需要生成一个证书签名请求(CSR)文件,其中包含的公钥和一些基本信息,如组织名称、域名等。以下是生成CSR文件的步骤:
```
# 生成私钥
openssl genpkey -algorithm RSA -out /etc/ssl/private/server.key
# 生成CSR文件
openssl req -new -key /etc/ssl/private/server.key -out /etc/ssl/certs/server.csr
```
系统将要求填写相关信息,包括组织名称、域名、城市等。填写完成后,将得到server.csr文件。接下来,[美国服务器](https://www.mfisp.com/shop/usvmidc)用户可以使用此CSR文件向证书颁发机构申请SSL证书。完成验证后,将收到的SSL证书文件。
**二、安装SSL证书**
收到SSL证书后,可以开始安装证书。以下是如何在Apache[美国服务器](https://www.mfisp.com/shop/usvmidc)上安装SSL证书的基本步骤:
[](https://www.mfisp.com/shop/36529.html)
## [美国芝加哥服务器 USVME31272A](https://www.mfisp.com/shop/36529.html)[出售]
¥320
¥420
- 库存:9.9k
- 人气:101
**1、上传证书文件**:将证书文件(通常是.crt文件)、私钥文件(.key文件)以及中间证书链文件(如果有)上传到[美国服务器](https://www.mfisp.com/shop/usvmidc)的指定目录,通常是/etc/ssl/certs/。
**2、编辑Apache配置文件**:打开Apache的配置文件,通常是/etc/httpd/conf.d/ssl.conf或/etc/apache2/sites-available/default-ssl.conf,然后找到SSLCertificateFile和SSLCertificateKeyFile指令,分别指定证书文件和私钥文件的路径。如果[美国服务器](https://www.mfisp.com/shop/usvmidc)使用了中间证书,还需要指定中间证书链的路径。
```
SSLCertificateFile /etc/ssl/certs/server.crt
SSLCertificateKeyFile /etc/ssl/private/server.key
SSLCertificateChainFile /etc/ssl/certs/ca-certificates.crt
```
**3、启用SSL模块**:确保SSL模块已启用,[美国服务器](https://www.mfisp.com/shop/usvmidc)可以使用以下命令启用:
```
sudo a2enmod ssl
sudo systemctl restart apache2
```
**4、修改服务器配置**:在default-ssl.conf文件中确保以下行存在:
```
Listen 443
SSLEngine on
SSLCertificateFile /etc/ssl/certs/server.crt
SSLCertificateKeyFile /etc/ssl/private/server.key
SSLCertificateChainFile /etc/ssl/certs/ca-certificates.crt
```
**5、重启Apache**:以应用新的配置:
```
sudo systemctl restart apache2
```
如果使用的是Nginx服务器,以下是[美国服务器](https://www.mfisp.com/shop/usvmidc)配置SSL证书的基本步骤:
**1、安装Nginx**:确保已经在[美国服务器](https://www.mfisp.com/shop/usvmidc)上安装了Nginx。如果尚未安装,请根据的操作系统和发行版安装Nginx。
**2、编辑Nginx配置文件**:通常情况下,Nginx的配置文件位于[美国服务器](https://www.mfisp.com/shop/usvmidc)的/etc/nginx/nginx.conf或/etc/nginx/conf.d/default.conf,添加以下内容以启用SSL支持:
```
server {
listen 80;
listen [::]:80;
server_name example.com; # 使用自己的域名替换example.com
location / {
root /var/www/html; # 站点目录,根据实际情况进行修改
index index.html index.htm;
}
ssl_certificate /etc/nginx/ssl/example.com.pem; # 替换为的证书文件路径
ssl_certificate_key /etc/nginx/ssl/example.com.key; # 替换为的私钥文件路径
ssl_protocols TLSv1 TLSv1.1 TLSv1.2; # 使用该协议进行配置
ssl_prefer_server_ciphers on;
ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256ECDHHIGH:!NULL:!aNULL:!MD5:!ADH:!RC4; # 使用此加密套件
ssl_session_timeout 5m; # 配置会话超时时间
}
```
**3、重新加载Nginx配置**:保存并关闭配置文件后,重新加载Nginx配置以使[美国服务器](https://www.mfisp.com/shop/usvmidc)更改生效:
```
sudo service nginx reload
```
或者,如果[美国服务器](https://www.mfisp.com/shop/usvmidc)使用的是Nginx的Systemd服务,可以使用以下命令重新加载配置:
```
sudo systemctl reload nginx
```
**4、允许通过HTTPS端口的流量**:确保[美国服务器](https://www.mfisp.com/shop/usvmidc)上的防火墙允许通过HTTPS端口(通常为443)的流量。根据使用的防火墙软件,配置可能会有所不同。常见的防火墙软件包括iptables和ufw。例如,如果使用的是iptables,可以运行以下命令来允许通过HTTPS端口的流量:
```
sudo iptables -A INPUT -p tcp --dport 443 -j ACCEPT
```
如果使用的是ufw,可以运行以下命令来允许[美国服务器](https://www.mfisp.com/shop/usvmidc)通过HTTPS端口的流量:
```
sudo ufw allow 443/tcp
```
**四、测试HTTPS访问**
配置完成后,可以通过浏览器访问的网站,确保网址前有“https://”和一个绿色的锁标志。还可以使用一些在线工具,如SSL Labs的SSL Test,检查[美国服务器](https://www.mfisp.com/shop/usvmidc)的SSL证书的有效性和配置是否正确。
**五、强制使用HTTPS**
为了确保用户总是通过安全的HTTPS连接访问的网站,可以在[美国服务器](https://www.mfisp.com/shop/usvmidc)上设置强制重定向。通过在Apache的配置文件中添加以下规则,可以将所有HTTP请求自动重定向到HTTPS:
```
Redirect permanent / https://www.yoursite.com/
```
完成后,重启服务器使配置生效。
**六、定期更新SSL证书**
SSL证书有有效期,通常为1年或2年,因此[美国服务器](https://www.mfisp.com/shop/usvmidc)用户需要定期更新。当证书过期时,的网站将无法提供HTTPS服务,可能导致用户访问问题和安全隐患。定期检查证书到期日期,并提前进行更新。
通过以上步骤,可以在[美国服务器](https://www.mfisp.com/shop/usvmidc)上成功配置SSL证书,保障网站的数据传输安全。SSL证书不仅能够提升网站的安全性,增加用户信任,还能增强网站在搜索引擎中的排名。希望本文对[美国服务器](https://www.mfisp.com/shop/usvmidc)用户们有所帮助!
现在[梦飞科技](https://www.mfisp.com)合作的[美国VM机房](https://www.mfisp.com/shop/usvmidc)的[美国服务器](https://www.mfisp.com/shop/usvmidc)所有配置都免费赠送防御值 ,可以有效防护网站的安全,以下是部分配置介绍:
| CPU | 内存 | 硬盘 | 带宽 | IP | 价格 | 防御 |
|---|---|---|---|---|---|---|
| E3-1270v2 四核 | 32GB | 500GB SSD | 1G无限流量 | 1个IP | 320/月 | 免费赠送1800Gbps DDoS防御 |
| Dual E5-2690v1 十六核 | 32GB | 500GB SSD | 1G无限流量 | 1个IP | 820/月 | 免费赠送1800Gbps DDoS防御 |
| AMD Ryzen 9900x 十二核 | 64GB | 1TB NVME | 1G无限流量 | 1个IP | 1250/月 | 免费赠送1800Gbps DDoS防御 |
| Dual Intel Gold 6230 四十核 | 128GB | 960GB NVME | 1G无限流量 | 1个IP | 1530/月 | 免费赠送1800Gbps DDoS防御 |
[梦飞科技](https://www.mfisp.com)已与全球多个国家的顶级数据中心达成战略合作关系,为互联网外贸行业、金融行业、IOT行业、游戏行业、直播行业、电商行业等企业客户等提供一站式安全解决方案。持续关注[梦飞科技官网](https://www.mfisp.com),获取更多IDC资讯!
---
本页由 梦飞idc云平台(https://www.mfisp.com)提供。站点导航见 https://www.mfisp.com/llms.txt